Lenovo FU100 lộ chỉ là thẻ SD thường trong vỏ giả mã hóa, kèm nhiều lỗi bảo mật khác
Lenovo's 'encrypted' fingerprint USB drive is just an unencrypted SD card in a fancy case — AI-assisted follow-up finds a backdoor and hardcoded keys in other ‘secure’ USB products
Tóm tắt nhanh
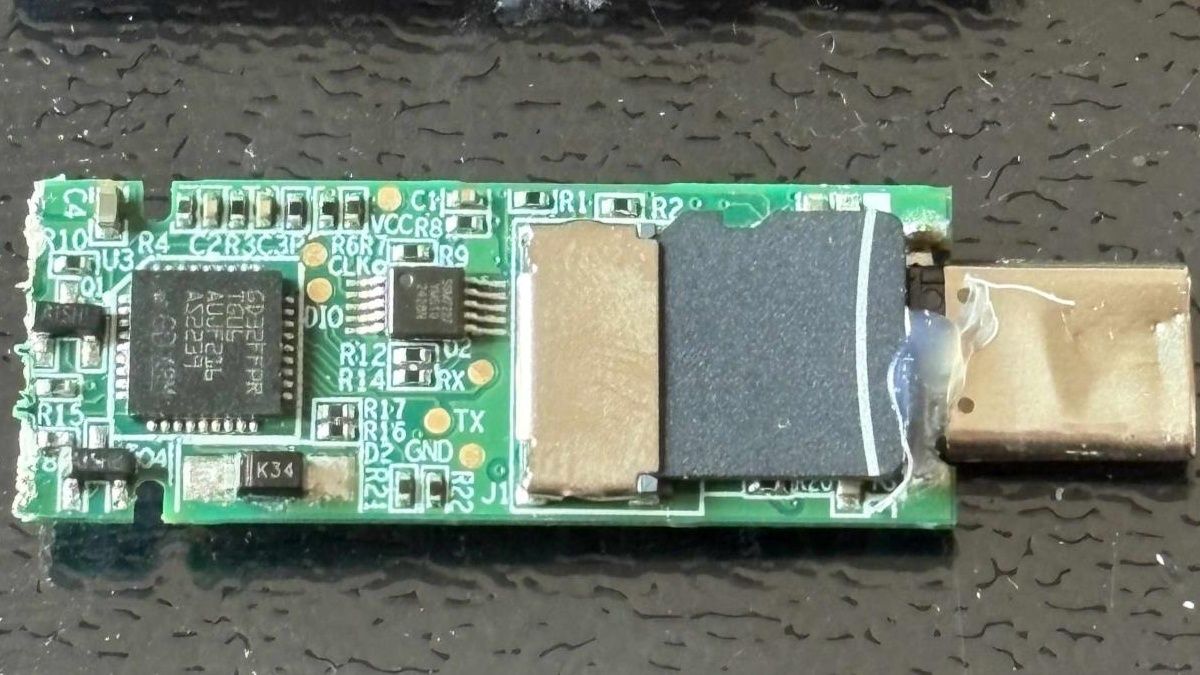
- Nhà nghiên cứu bảo mật Xusheng Li phát hiện Lenovo ThinkPlus FU100, mẫu USB được quảng cáo mã hóa AES-256, thực chất chỉ là một thẻ SD bình thường trong vỏ ngoài. Đầu đọc vân tay chỉ mở khóa kết nối USB, còn dữ liệu trên thẻ không hề được mã hóa.
- Li nói FU100 chỉ là “một thẻ SD trong chiếc vỏ sang trọng”, nên ai cầm được thiết bị cũng có thể truy cập dữ liệu rất dễ. Ông kết luận “hardware security” đôi khi chỉ là tiếp thị.
- Phát hiện ban đầu về FU100 đã có từ năm ngoái, và Lenovo từng dùng một bản vá tạm bằng cách phủ epoxy lên thẻ. Đầu năm nay, Lenovo phát hành bản sửa cho FU100, FU200, TU800 và TSD303 SSD.
- Theo Lenovo, người dùng phải gọi đường dây dịch vụ ở Trung Quốc rồi gửi thiết bị đi thay thế hoặc nhận nâng cấp firmware tại chỗ. Hãng khuyến nghị sao lưu dữ liệu trước và xóa sạch ổ trước khi gửi, đồng thời đánh giá mức độ nghiêm trọng là cao.
- Một trong ba CVE của khuyến cáo này liên quan đến phần mềm cấu hình, có thể cho phép người dùng cục bộ đã đăng nhập bỏ qua xác thực thiết bị và đăng ký một dấu vân tay không đáng tin cậy. Đây là điểm khiến quy trình bảo vệ của thiết bị bị phá vỡ từ phía phần mềm.
- Nghiên cứu cũng tìm ra lỗi ở Lenovo TSD303 external SSD: dữ liệu có được mã hóa, nhưng drive gửi mật khẩu đúng qua USB dưới dạng plain text để phần mềm đối chiếu. Điều này khiến mật khẩu có thể bị chặn bắt rất dễ dàng.
- Bản sửa đầu tiên cho TSD303 xuất hiện ba tháng sau báo cáo ban đầu, dùng block cipher encryption với một khóa suy ra từ giá trị giống timestamp. Tuy nhiên, Lenovo software vẫn có thể tự suy ra khóa này, và bản vá đó không thực sự hữu ích nếu thiết bị bị đánh cắp.
- Một bản sửa sau đó, vào cuối năm ngoái, đã thay đổi để ổ đĩa tự kiểm tra mật khẩu người dùng nhập và không để mật khẩu đúng rời khỏi drive. Cách sửa này mới ngăn được việc lộ mật khẩu qua USB.
- Li còn phát hiện bộ SDK phần mềm của Lenovo được dùng cho chín thiết bị khác từ nhiều hãng, trong đó phần lớn cũng có thể làm lộ mật khẩu cho kẻ có kỹ năng. Ngoài ra, hai thiết bị để dữ liệu không mã hóa trên microSD card.
- Trong một lần follow-up dùng OpenAI Codex với công cụ reverse-engineering, Li còn tìm thấy backdoor accounts, hardcoded keys và các lỗi ở nhiều sản phẩm USB bảo vệ dữ liệu khác. Các ví dụ gồm Netac, KakaSoft, Nexcopy và SecZure, nhưng Li không kết luận có ý đồ xấu.
Tóm tắt tự động bằng AI từ bài gốc, có thể có sai sót. Hãy kiểm chứng ở bài gốc.
Trích đoạn bài gốc
Lenovo’s ThinkPlus FU100 fingerprint USB drive held an unencrypted SD card, and Codex found fixed keys in other ‘secure’ USB products.Tapview chỉ hiển thị tiêu đề, trích đoạn ngắn, tóm tắt và đường dẫn tới bài gốc. Nội dung gốc thuộc bản quyền của Tom's Hardware.