Rickroll Prusa MK4S bằng lỗ hổng RCE trong Prusa Connect đã được vá
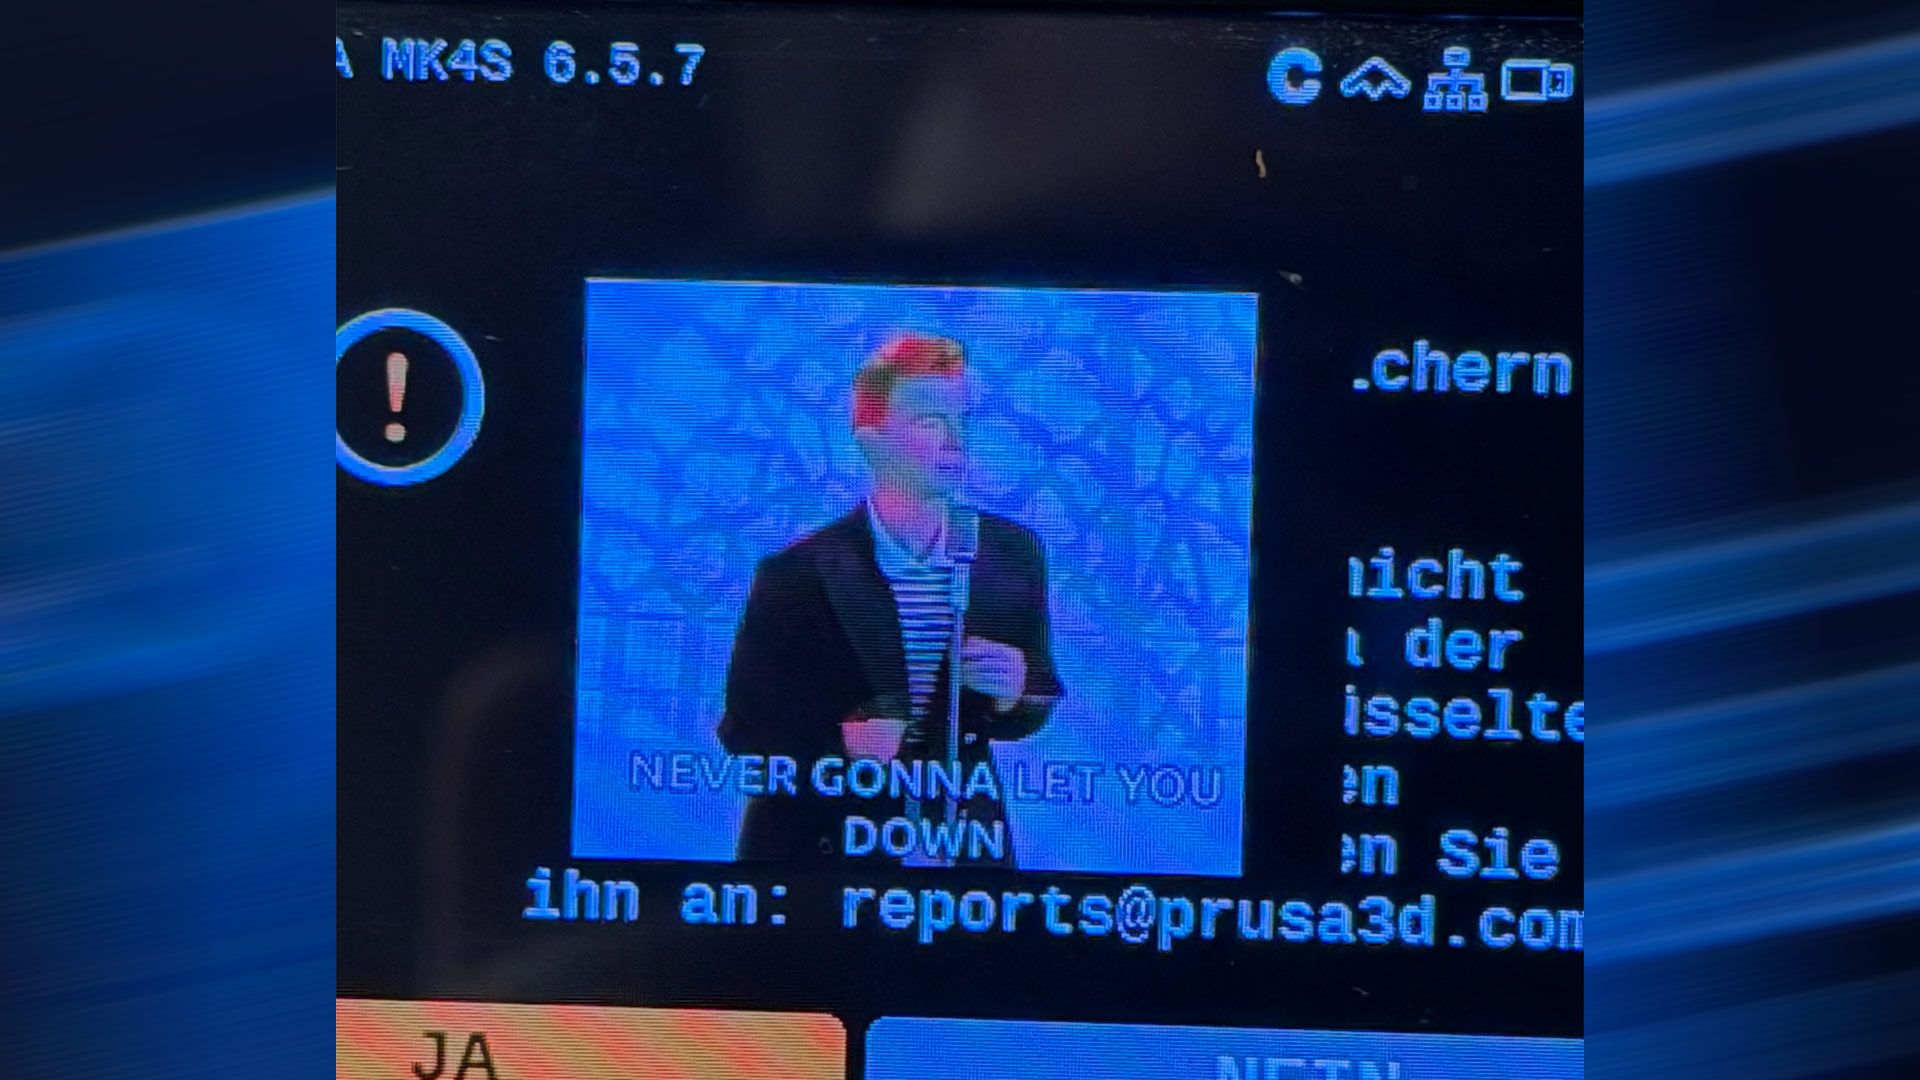
Software engineer Rickrolls his Prusa 3D printer via remote code execution exploit
Tóm tắt nhanh
- Kỹ sư phần mềm Yannick Dixken đã khai thác Prusa MK4S 3D printer trong một tuần và tạo video cho thấy có thể Rickroll máy in qua remote code execution (RCE). Lỗ hổng chính nằm ở Prusa Connect, được chấm 8.1 và xếp mức High Severity.
- Dixken cho biết anh phát hiện khoảng 23 lỗi riêng lẻ, gồm 14 findings và một chuỗi tấn công khiến main controller của máy in chạy code do anh gửi qua mạng. Video proof-of-concept đã được gửi cho Prusa.
- Ngoài RCE, anh còn ghi nhận các lỗi như USB filename attack, heap overflows do print file mã hóa bị lỗi và các lỗ hổng network denial-of-service. Nhiều lỗi được cho là liên quan đến việc dùng assert để ép các giả định trong code.
- Prusa đã phối hợp để vá toàn bộ các lỗ hổng trong Buddy firmware versions >7.0.0. Dixken nói nhóm của hãng phản hồi chuyên nghiệp, hiệu quả và thân thiện trong vòng 24 giờ sau khi video được chia sẻ trên mạng xã hội.
Tóm tắt tự động bằng AI từ bài gốc, có thể có sai sót. Hãy kiểm chứng ở bài gốc.
Trích đoạn bài gốc
A software engineer demonstrated the ability to Rickroll a 3D printer via remote code execution (RCE). This security flaw has been fixed in the latest Prusa software.Tapview chỉ hiển thị tiêu đề, trích đoạn ngắn, tóm tắt và đường dẫn tới bài gốc. Nội dung gốc thuộc bản quyền của Tom's Hardware.